
IntrudR : une IA qui traque les failles avant les hackers
Une nuit pour développer une application, quelques jours pour atteindre des millions de vues… et une faille de sécurité pour faire naître une nouvelle idée. Avec IntrudR, Moss’Ab Mirande-Ney veut rendre les tests d’intrusion accessibles aux entreprises qui n’ont ni les moyens ni le temps de faire appel à un cabinet spécialisé. Une ambition portée par l’intelligence artificielle et qui conduit le jeune entrepreneur de 19 ans, encore étudiant à l’Université de Technologie de Troyes, à candidater au Trophée coup de cœur IA et cybersécurité des Trophées du Numérique 2026.
Quand une faille fait naître une idée
À l’origine d’IntrudR, il y a un autre projet : HantaTracker. Moss’Ab Mirande-Ney développe cette plateforme en une seule nuit afin de suivre en temps réel les cas de Hantavirus. Le succès est aussi rapide qu’inattendu : en moins d’une semaine, le site cumule 15 millions de vues et attire l’attention de plusieurs médias.
Mais en pleine montée en puissance, le jeune développeur découvre une faille de sécurité sur sa propre application. Un problème qui met en évidence un paradoxe : les outils numériques permettent aujourd’hui de développer et de mettre en ligne des applications extrêmement rapidement, notamment grâce à l’intelligence artificielle, mais leur sécurisation ne suit pas toujours le même rythme.
« On a construit HantaTracker en une nuit, et c’est en découvrant sa faille de sécurité que tout a commencé. »
IntrudR naît de ce constat. L’objectif : créer la solution que Moss’Ab aurait aimé pouvoir utiliser à ce moment-là.
IntrudR fait sauter le verrou du pentest
Tester sérieusement la sécurité d’un site ou d’une application reste difficilement accessible à de nombreuses petites entreprises. Un test d’intrusion, ou pentest, réalisé par des experts peut coûter entre 10 000 et 30 000€ et mobiliser plusieurs semaines de travail. Entre le lancement de l’audit et la remise du rapport, le produit peut également avoir évolué.
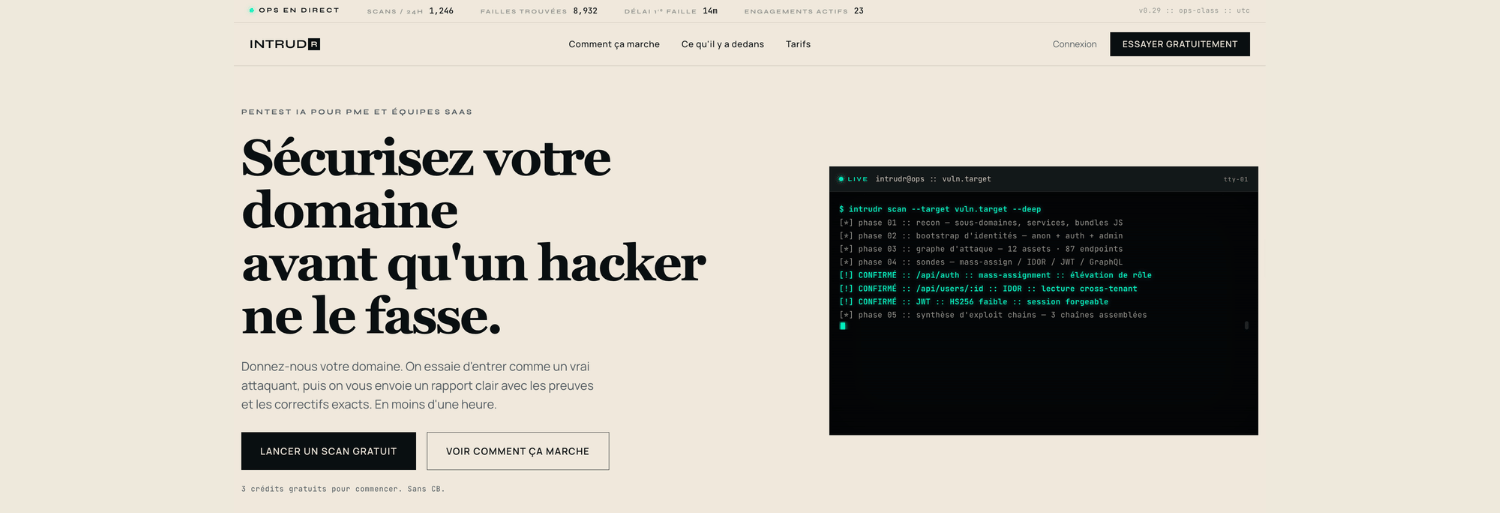
IntrudR cherche à changer cette logique en automatisant une grande partie du travail grâce à l’intelligence artificielle. Le fonctionnement se veut volontairement simple : l’utilisateur renseigne l’adresse de son site web ou de son application et la plateforme tente d’en détecter et d’en exploiter les vulnérabilités, dans un cadre autorisé, à la manière d’un pentester.
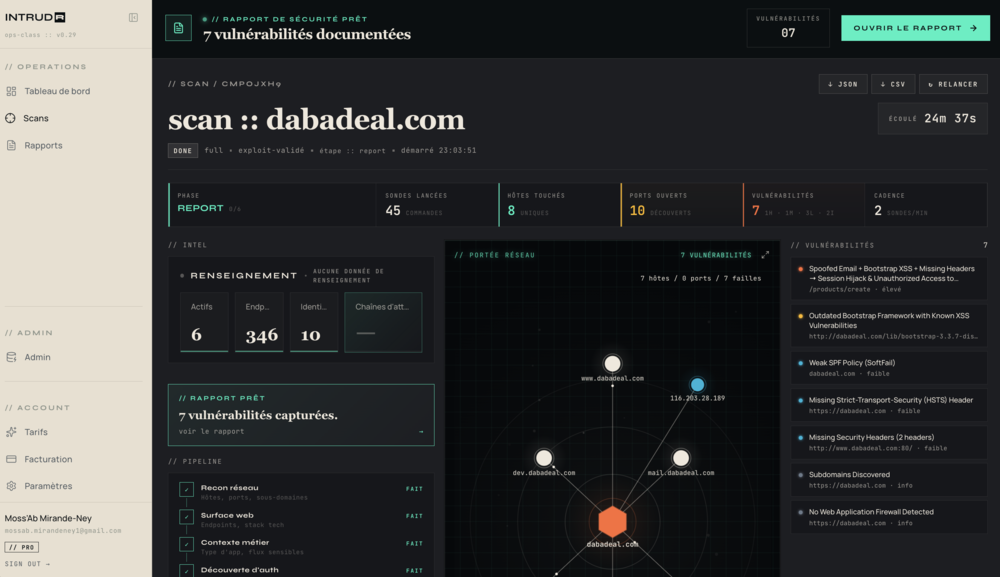
« Avec un simple lien, IntrudR peut déjà abattre 80% du travail d’un auditeur de sécurité », résume son fondateur.
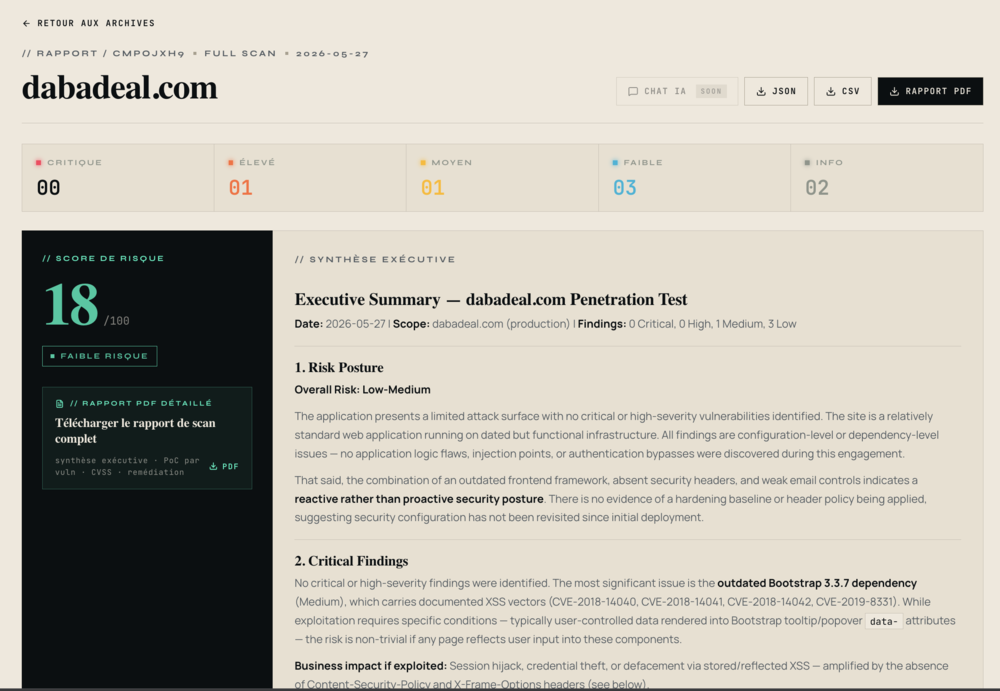
À l’issue du test, un rapport présente les vulnérabilités identifiées, leur niveau de gravité et les corrections à engager. Un effort particulier a été porté sur la lisibilité : le document doit pouvoir être compris par un(e) dirigeant(e) qui ne possède pas de connaissances approfondies en cybersécurité.
Une IA qui ne se contente pas de scanner
La particularité d’IntrudR réside surtout dans son moteur. Plutôt que d’exécuter uniquement une succession prédéfinie de contrôles, la plateforme utilise des modèles d’intelligence artificielle pour piloter et adapter le test.
Le scan se déroule en plusieurs phases : reconnaissance de la cible, découverte des mécanismes d’authentification, recherche et exploitation adaptative des vulnérabilités, vérification des résultats puis génération du rapport. L’IA adapte ainsi sa stratégie en fonction de ce qu’elle découvre au cours de son exploration.
La méthodologie s’appuie sur le standard PTES (Penetration Testing Execution Standard), tandis que les vulnérabilités sont référencées selon les nomenclatures OWASP et CWE et évaluées avec le standard CVSS v3.1.
L’intelligence artificielle intervient également dans la rédaction du rapport, avec l’objectif de traduire des résultats techniques en informations directement exploitables. Une phase de vérification indépendante est prévue afin de ne faire apparaître que les vulnérabilités confirmées et reproductibles.
Seul aux commandes, avec l’IA comme accélérateur
L’IA n’est pas seulement intégrée au produit : elle a également profondément influencé sa manière de le développer.
Moss’Ab a lancé IntrudR seul, à 19 ans, parallèlement à ses études d’ingénieur à l’UTT. Déjà familier des tests d’intrusion grâce à son activité de conseil en cybersécurité avec BrainSec, il s’est appuyé sur des agents de programmation par IA, notamment Claude Code, pour concevoir et déployer sa plateforme en quelques mois.
IntrudR repose sur une application web développée avec Next.js, React et TypeScript. Son moteur combine notamment les modèles Claude et Qwen. L’infrastructure est hébergée sur un serveur dédié en France.
Cette utilisation intensive des agents IA lui a permis de mener seul un développement qui, selon lui, aurait traditionnellement demandé plusieurs développeurs. Le projet, entièrement autofinancé, est mis en ligne en mai 2026.
Une extension GitHub Action vient compléter la plateforme. Elle permet aux équipes techniques d’intégrer automatiquement les tests de sécurité dans leurs processus et ainsi de contrôler leur application au fil des évolutions du code, plutôt que d’attendre ponctuellement un audit.
Des centaines de scans pour passer le test
Les premières semaines donnent rapidement une autre dimension au projet. Un post publié sur Reddit dépasse les 200 000 vues et amène de nouveaux utilisateurs à tester concrètement la plateforme.
IntrudR enregistre ainsi plus de 200 utilisateurs dans les semaines suivant son lancement, sans budget publicitaire. Plus de 500 scans de sécurité sont réalisés sur plus de 200 cibles réelles, avec notamment la découverte de vulnérabilités critiques sur des applications en production.
Fort de ce succès, le projet a également été sélectionné pour le programme Startup School de Y Combinator, à Paris.
Pour Moss’Ab, l’enjeu dépasse donc la seule automatisation d’une expertise technique. IntrudR doit permettre aux PME, startups et indépendants d’accéder à un niveau de contrôle de leur sécurité auparavant difficilement envisageable avec leurs moyens.
D’IntrudR à Murmell, un projet peut en cacher un autre
Développer IntrudR a finalement fait émerger un autre problème. En travaillant sur le produit, Moss’Ab s’est confronté aux limites des outils utilisés par les développeurs pour travailler et coder ensemble à distance.
Une nouvelle problématique qu’il a, une fois encore, choisi de transformer en produit. Avec Murmell, il travaille désormais sur un environnement permettant à plusieurs développeurs d’accéder en direct au même espace de travail et de collaborer sur un canevas partagé. Une approche qu’il résume par une comparaison simple : imaginer le principe de Google Docs, mais appliqué au code.
Après avoir cherché à réduire la distance entre les petites entreprises et la cybersécurité avec IntrudR, le jeune entrepreneur s’attaque ainsi à une autre barrière : celle qui sépare encore les développeurs lorsqu’ils veulent construire ensemble.
Propos recueillis par Thierry Detienne